
以行动守护安全,以担当回应信任 ——通达OA V13.7版本正式发布!
2026年11月12日,北京通达信科科技有限公司正式发布通达OA V13.7版本。新版本将通达OA系统运行环境升级至PHP 8.4.27,彻底修复了近期曝出的PHP高危远程代码执行漏洞。通达信科建议广大用户尽快升级,已开展二次开发的单位可在升级前联系通达信科,获取专业的评估与指导。
一场波及多国的安全危机
2026年10月21日,PHP官方发布安全公告,披露两个严重等级的远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619),业界称之为“PHP2Shell”。该漏洞可导致未经身份验证的远程攻击者通过发送特制请求,最终实现远程代码执行,从而获取服务器控制权限。由于漏洞危害严重,已导致多国网站大规模紧急下线。
通达OA采用PHP语言开发,此前版本运行于PHP 7.2之上,属于预警所列受影响的“8.1以前版本”,同样直接面临此次漏洞的威胁。
升级是唯一安全的选择
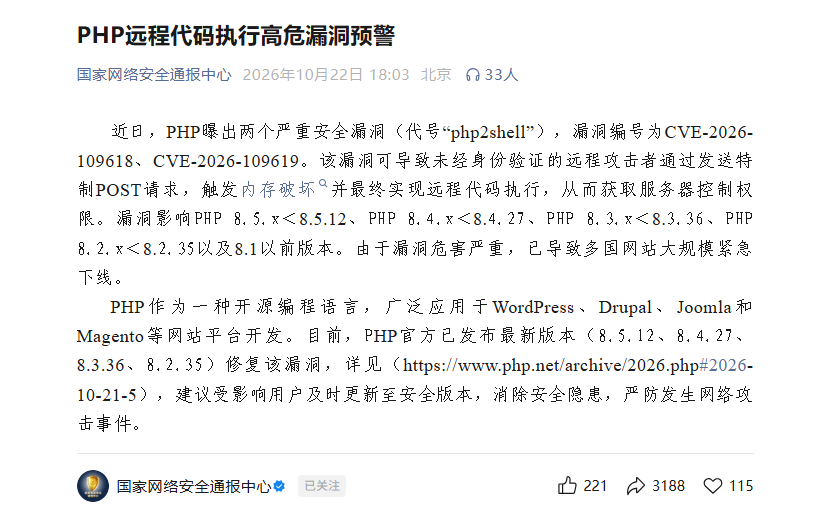
10月22日,国家网络安全通报中心发布《PHP远程代码执行高危漏洞预警》,明确漏洞影响PHP 8.4.x<8.4.27以及8.1以前版本等,指出PHP官方已发布最新版本修复该漏洞,并“建议受影响用户及时更新至安全版本,消除安全隐患,严防发生网络攻击事件”。
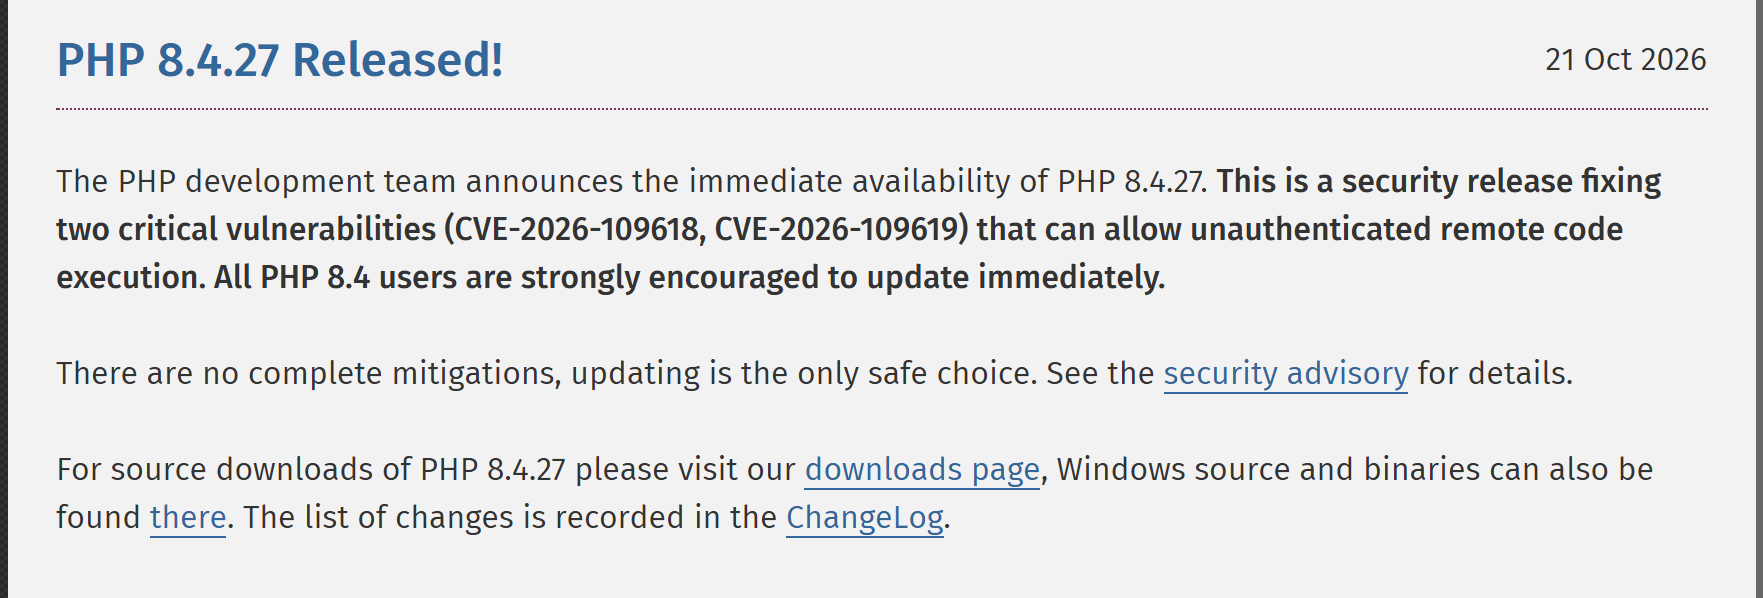
PHP官方在发布PHP8.4.27时同样明确表示:“There are no complete mitigations, updating is the only safe choice.”即:没有完整的缓解措施,升级是唯一安全的选择。
集中全部力量攻坚
漏洞披露后,通达信科第一时间采取一系列紧急措施,快速组建团队,集中产研团队全部力量攻坚。
升级PHP版本,对通达OA而言牵一发而动全身,大量功能模块都需要重新适配和测试。全体产研人员加班加点、连续奋战,力求做到完美,追求极致,在短时间内完成了运行环境的全面升级。困难面前不退缩,责任面前不含糊,这是通达信科对每一位用户的态度。
尽快升级,不留隐患
需要特别提醒的是,PHP官方已明确:PHP 8.1及更早版本已停止支持,不再获得PHP项目的更新。
这意味着,仍运行在这些版本上的系统,此次漏洞得不到官方修复,今后出现的新漏洞也同样不会再有官方修复。漏洞一旦被完整利用,可能导致服务器被完全控制、敏感数据泄露、业务中断。
对仍在使用通达OA此前版本的单位而言,不升级,系统就将持续暴露在风险之中,甚至可能被迫下线隔离,影响日常办公。
为此,我们郑重建议所有用户尽快升级至V13.7版本。通达信科将为用户提供专业的升级指导服务,与广大用户攻坚克难、共渡难关,把用户的安全作为通达OA的头等大事。
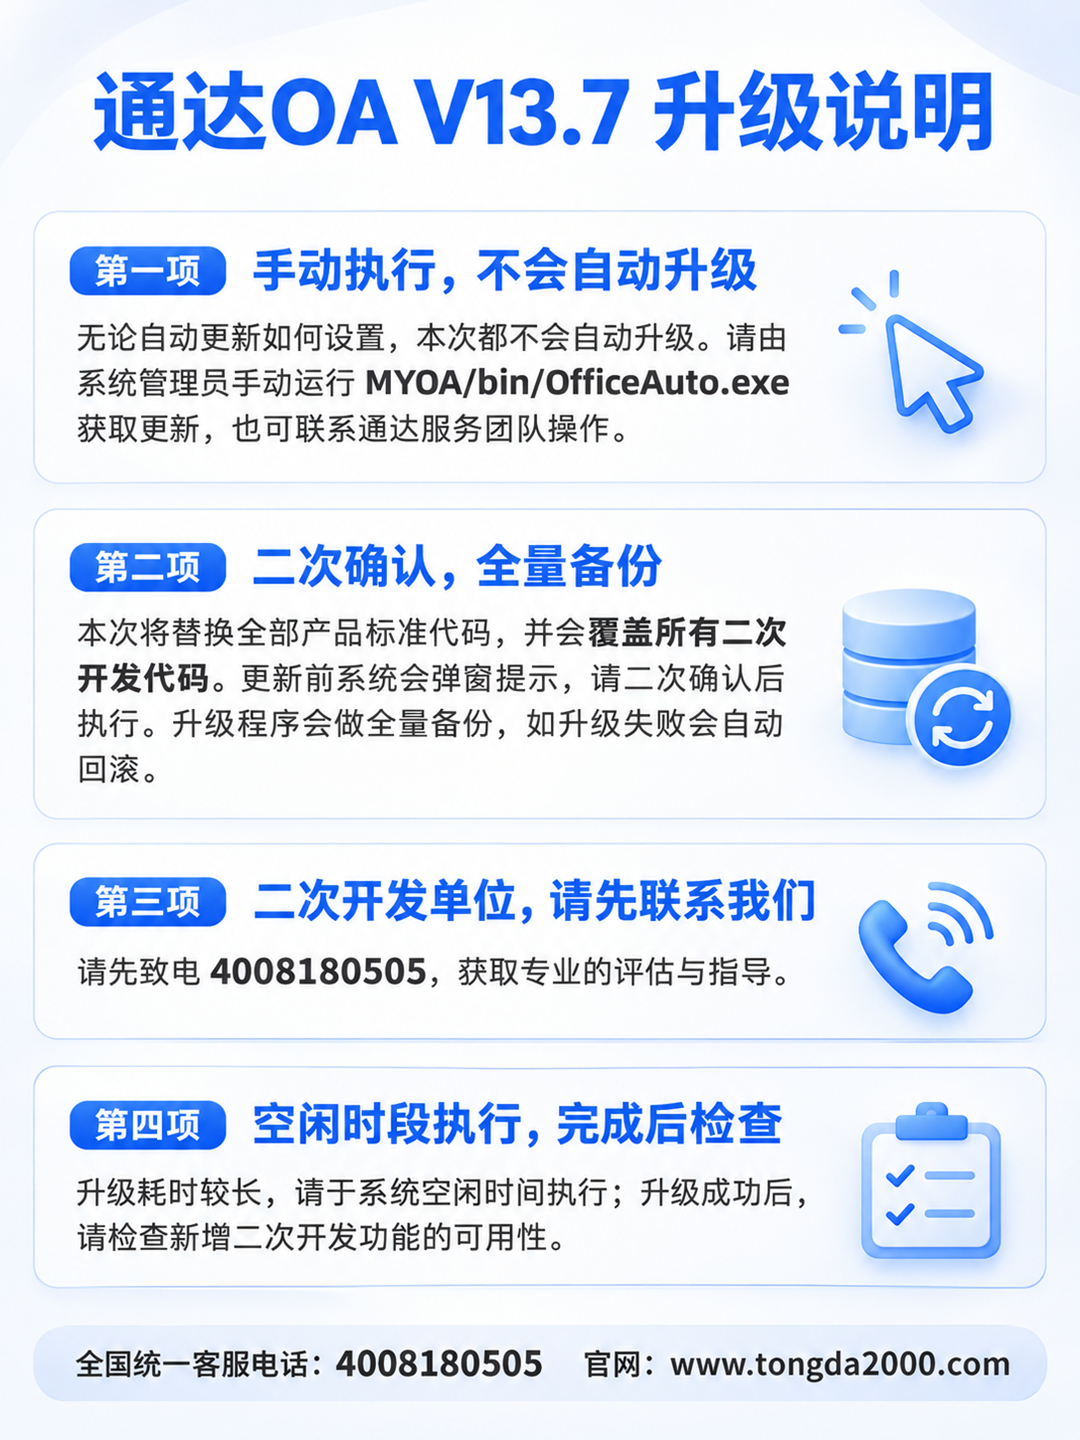
升级说明
本次V13.7版本涉及PHP 8.4升级以及产品全量代码替换。为确保升级稳妥可靠,请各单位留意以下事项:
1.不会自动升级,需手动执行。无论自动更新程序如何设置,本次都不会自动执行升级操作。如需升级,请由各单位系统管理员手动运行自动更新程序(MYOA/bin/OfficeAuto.exe)获取更新,也可联系我们,由通达服务团队为您操作。
2.升级前需二次确认。本次升级将替换全部产品标准代码,会覆盖所有二次开发代码,部分二次开发功能因PHP版本升级的兼容差异,可能无法正常使用。更新开始前系统会弹窗提示,请二次确认后再执行。自动更新程序会做全量备份,如升级失败会自动回滚。
3.做过二次开发的单位,请先联系我们。如需升级至V13.7,请在升级前主动拨打全国统一客服电话4008180505,我们将提供专业的评估和指导服务。
4.请在系统空闲时间升级。本次更新涉及的代码量大,耗时较长,请于系统空闲时间执行;升级成功后,请检查新增二次开发功能的可用性。
安全没有终点,守护永不止步
安全永远是组织管理的生命线。作为国内协同管理软件行业内唯一的央企单位,通达信科始终坚持以客户为中心,以负责任的态度守护用户的系统安全。
安全没有终点,通达不会止步。感谢广大用户一直以来的信任与支持!如需帮助,欢迎拨打全国统一客服电话4008180505,或访问官网www.tongda2000.com。


 京公网安备 11010802032296号